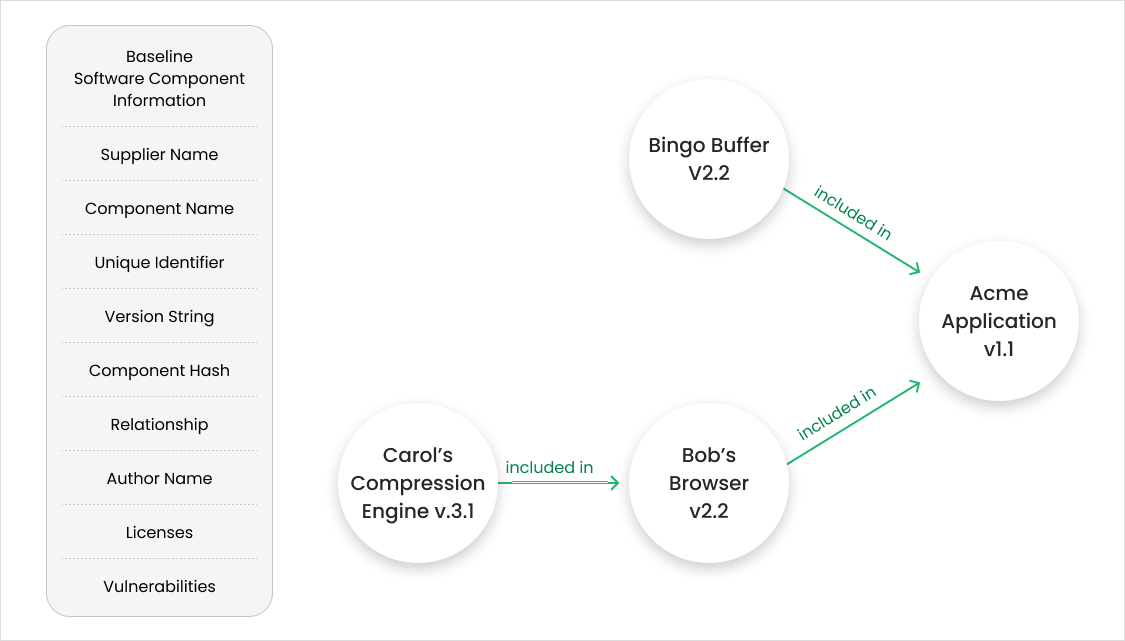
SBOMはソフトウェア構成要素識別用の明細書で、ソフトウェア構成要素を分析し、ソフトウェアのセキュリティ脆弱性分析、ソフトウェアサプライチェーン管理に活用されるソリューションです。
SBOMはソフトウェアの構成コンポーネントに関するメタ情報リストとして区分され、ソフトウェアにどのような要素が含まれ、誰が作ったかの情報を確認・追跡するために作られた制度に基づいて活用されるソリューションです。
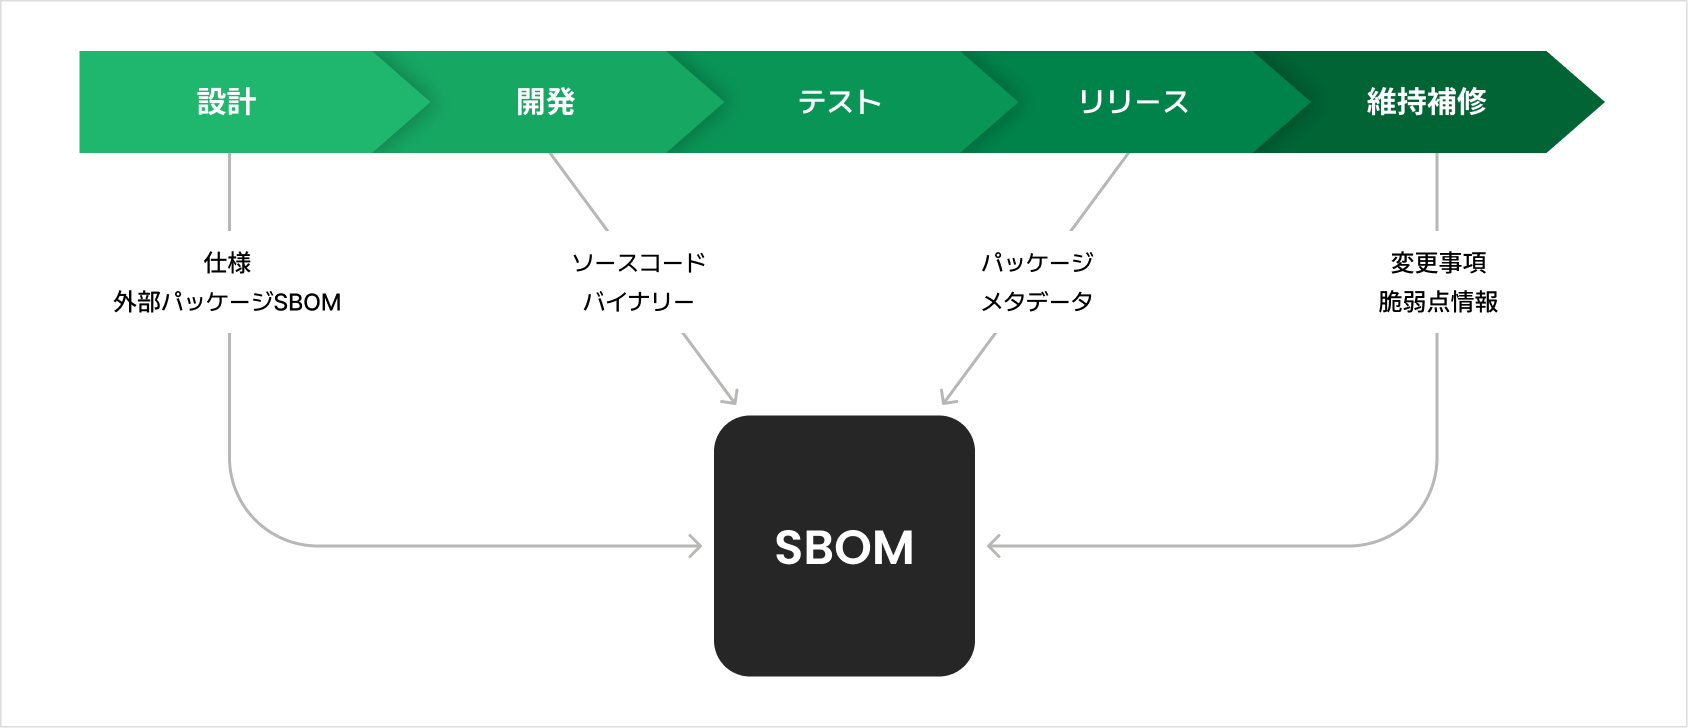
SBOMはSW構成コンポーネントと依存関係を可視化し、サイバーセキュリティ侵害、オープンソースの拡大により、SWコンポーネント管理に必須と言えます。
Teamer SBOMはSBOM生成及び依存性分析、NVDセキュリティ脆弱性分析、脆弱性解決管理機能で効率的なSBOM機能を提供します。
1. SBOMリスト生成
プロジェクトに含まれるSBOMリストを生成します。
SBOMの依存関係に応じたツリービューを生成します。
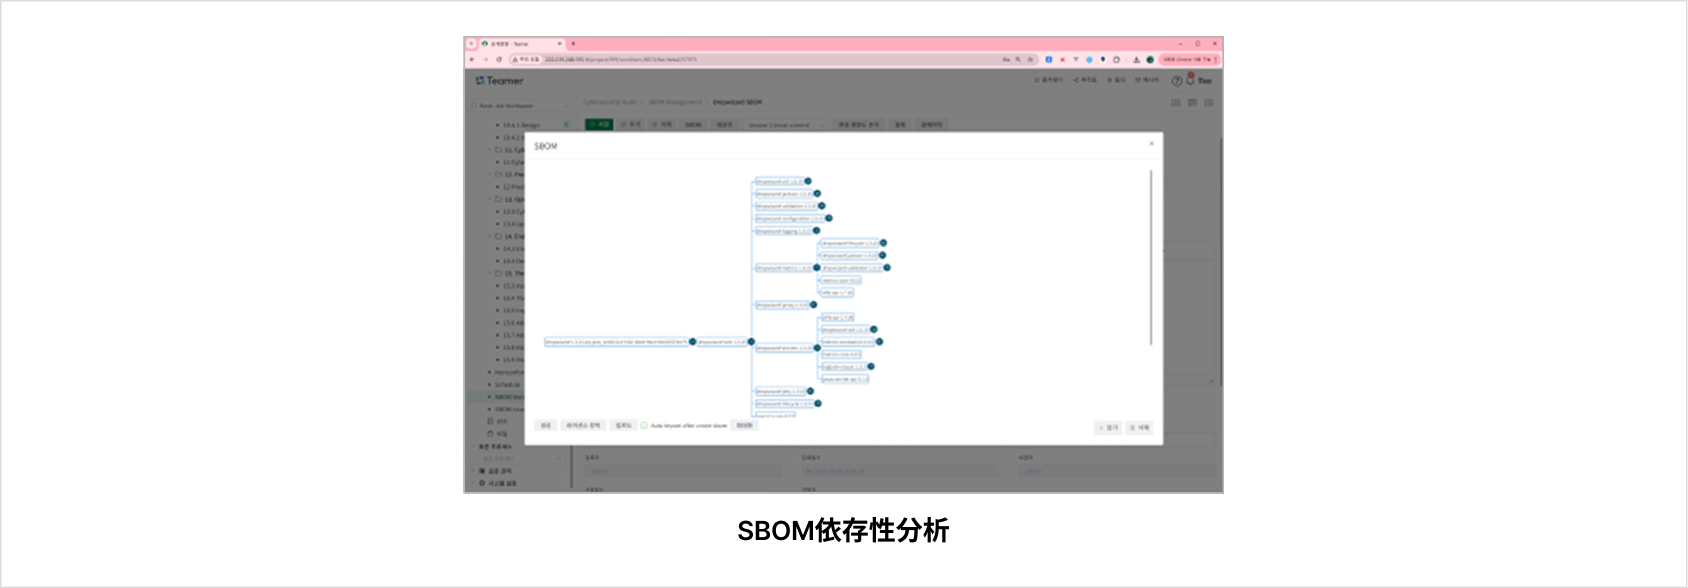
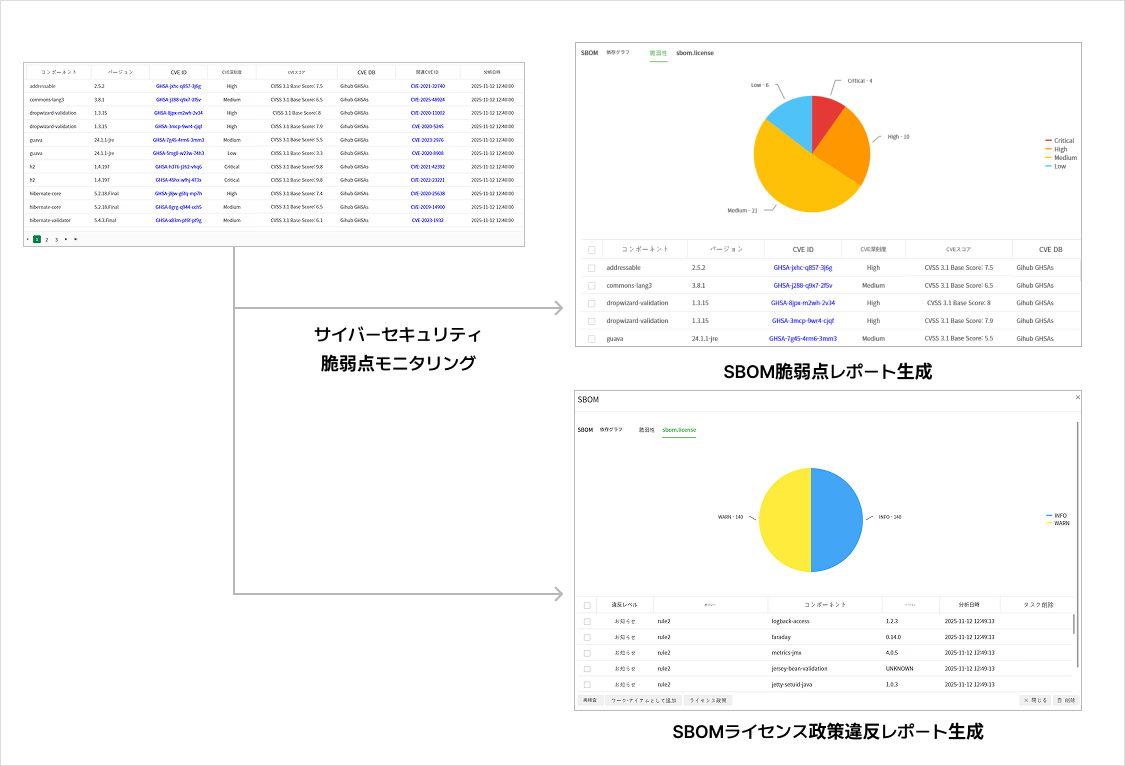
2. サイバーセキュリティ脆弱性のモニタリング及び管理
NVD、RedHat RHSAs、Amazon Linux ALASなどのデータベースを比較して脆弱性を発見します。
High、Medium、Critical、Lowなどの等級に分けて評価、ダッシュボードを提供します。
脆弱性の発見及び解決担当者を作成し、担当者を指定して遂行されます。
当該担当者にタスクとして登録し、解決状態を管理するよう措置されます。
3. ライフサイクル管理機能支援
CSMSプロセスに応じたサイバーセキュリティライフサイクル管理機能が支援されます。
要求事項及びイシュー欠陥管理のための支援機能も含まれています。




CSMS品質管理システムの主な機能
CSMSダッシュボード
開発方法論管理
CSMS構成管理
CSMS監査管理
テーラリング管理
トレーサビリティ管理
サイバーセキュリティ目標、サイバーセキュリティ要求事項
サイバーセキュリティ成果物管理
持続的サイバーセキュリティモニタリング
組織標準プロセス基盤テンプレート
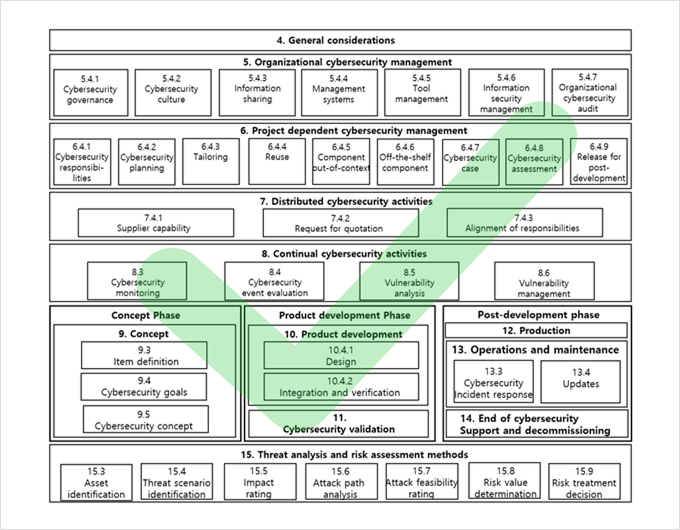
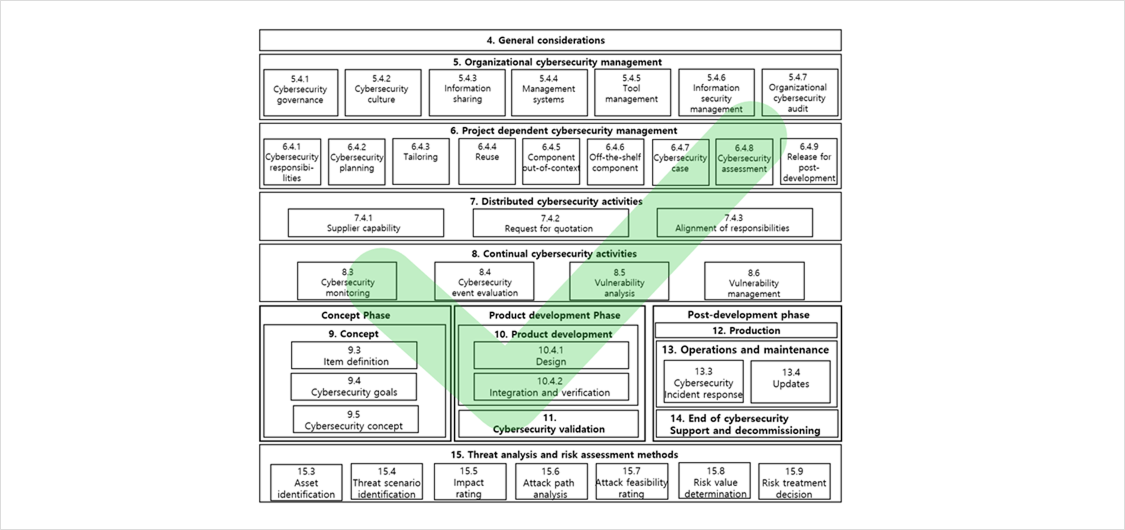
 SBOMの究極的な目標はセキュリティ強化に寄与します。(サプライチェーンのセキュリティ管理のための必須活動として区分)
ソフトウェア開発過程で多様なコードと構成要素が活用されうるため、これに迅速に対応するために、あらかじめソフトウェアの構成要素を把握できる基盤構築が可能です。
ますます複雑になるソフトウェアサプライチェーン環境で、SBOMはソフトウェアのセキュリティ性と透明性を大幅に向上させることに貢献します。
1. 研究開発ライフサイクルのSWサプライチェーン管理体系の専門性強化に寄与
(要求事項定義プロセス) プロセスで活用するオープンソースの調査及び検証活動が強化されます。
(設計/実装プロセス) オープンソースの活用及び検証活動が強化されます
(テストプロセス) SW成果物に対するライセンス/依存性/セキュリティ脆弱性検証を遂行し、テスト結果を作成することができます。
(SW公開プロセス) オープンソース情報(名前、バージョン、ライセンス、サイトなど)及び外部配布に伴う適正性審議が可能です。
2. SBOMデータ活用のためのデータフォーマット標準化に寄与
SWパッケージデータ交換(SPDX)、SW識別(SWID)タグ、CycloneDXなどを通じたSBOM生成/消費エコシステム構築に寄与し、SW開発ライフサイクル統合を通じたSBOM使用メカニズムの定着に寄与できます。
3. オープンソース基盤SW開発及び管理のための韓国型SBOM自動化支援ツールの国内競争力強化に寄与
全社的レベルでのソース分析ツール、リポジトリ管理ツールなどに対する体系的な支援が可能です。
(設計/実装プロセス) オープンソースの活用及び検証活動が強化されます。(ライセンス、依存性管理のためのオープンソースSWライセンス検証ツール及びセキュリティ脆弱性管理のためのオープンソースセキュリティ脆弱性検証ツール活用技術の最大化に寄与します。)
SW成果物の保存及び管理のためのリポジトリ(GitHub, GitLabなど)及び開発支援ツール(CI/CD)の支援が可能です。 Release Process)
Teamer SBOM
お問い合わせ
⦁ 表示は必須入力項目です。